
BAZAR - Cisco Catalyst switch C1200-48P-4G (48xGbE,4xSFP,48xPoE+,375W) - REFRESH - rozbaleno
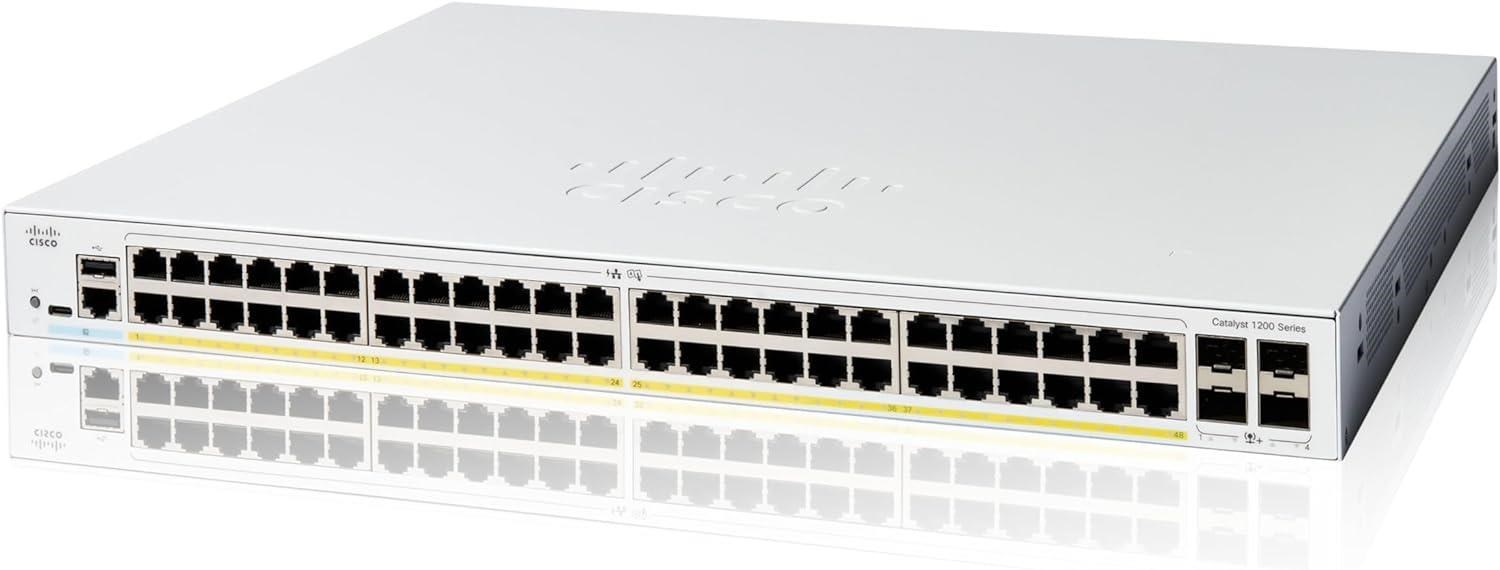
Solution:Rack mounted 19"; Technology:Gigabit ethernet + Gigabit optika; Management:Web, SNMP/RMON; Switch properties:Port POE Function
Szczegóły
BAZAR - Cisco Catalyst switch C1200-48P-4G - REFRESH - rozbaleno
CISCO REFRESH to odnowione produkty, które firma CISCO dostarcza z certyfikatem jakości, gwarancją i wsparciem serwisowym odpowiadającym nowemu produktowi
Seria Cisco Catalyst 1200 to kolejna generacja tanich inteligentnych przełączników, które łączą wysoką wydajność i niezawodność z pełnym zestawem funkcji, których potrzebujesz dla małych i średnich sieci przedsiębiorstw. Przełączniki działają na dostosowanym oprogramowaniu systemu operacyjnego Linux i oferują elastyczne opcje zarządzania, kompleksowe możliwości zabezpieczeń i funkcje statycznego routingu na 3. warstwie, które znacznie przewyższają możliwości niezarządzanego lub taniego przełącznika, a to wszystko za cenę niższą niż w przypadku w pełni zarządzanych przełączników. Gdy potrzebujesz niezawodnego rozwiązania do udostępniania zasobów online i podłączenia komputerów, telefonów oraz punktów dostępowych Wi-Fi, inteligentne przełączniki Catalyst serii 1200 zapewniają idealne rozwiązanie w przystępnej cenie.
Strony produktu: C1200-48P-4G| Performance | |
| Switching capacity and forwarding rate (All switches are wire-speed and nonblocking) | |
| Capacity in millions of packets per second (mpps) (64-byte packets) | 77,38 |
| Switching capacity in gigabits per second (Gbps) | 104 |
| Layer 2 switching | |
| Spanning Tree Protocol (STP) | Obsługa standardowego 802.1d spójnego drzewa rozpinającego
Szybka konwergencja za pomocą 802.1w (Rapid Spanning Tree Protocol [RSTP]), domyślnie włączona Wiele instancji drzewa rozpinającego za pomocą 802.1s (MSTP); obsługiwanych jest 8 instancji Per-VLAN Spanning Tree Plus (PVST+); obsługuje 126 instancji Rapid PVST+ (RPVST+); obsługuje 126 instancji |
| Port grouping/link aggregation | Wsparcie dla IEEE 802.3ad Link Aggregation Control Protocol (LACP)
Do 4 grup Do 8 portów na grupę z 16 kandydatami na port (dynamiczne) dla grupy 802.3ad Link Aggregation Group (LAG) |
| VLAN | Obsługa do 255 aktywnych VLAN-ów jednocześnie
VLAN na podstawie portu i tagowania 802.1Q VLAN zarządzania VLAN gościa Auto Surveillance VLAN (ASV) |
| Voice VLAN | Ruch głosowy jest automatycznie przypisywany do VLAN-u dedykowanego głosowi i traktowany z odpowiednimi poziomami QoS. Protocol wykrywania usług głosowych (VSDP) umożliwia bezdotykowe wdrożenie końcówek głosowych i urządzeń kontrolnych połączeń w całej sieci |
| Generic VLAN Registration Protocol (GVRP) i Generic Attribute Registration Protocol (GARP) | Umożliwia automatyczną propagację i konfigurację VLAN-ów w bridżowanym zakresie |
| Internet Group Management Protocol (IGMP) wersje 1, 2 i 3 snooping | Ogranicza pasmo multicastowe do żądających; obsługuje 255 grup multicastowych (obsługa multicastowania na podstawie źródła także obsługiwana) |
| IGMP querier | Używany do obsługi domeny multicastowej Layer 2 przełączników snooping w braku routera multicastowego |
| Head-of-Line (HOL) blocking | Zapobieganie blokowaniu HOL |
| Loopback detection | Zapewnia ochronę przed pętlami przez przesyłanie pakietów protokołu pętli z portów, na których została włączona ochrona pętli. Działa niezależnie od STP |
| Layer 3 routing | |
| IPv4 routing | Przesyłanie pakietów IPv4 z prędkością na przewodzie
Do 32 statycznych tras i do 16 interfejsów IP |
| IPv6 routing | Przesyłanie pakietów IPv6 z prędkością na przewodzie |
| Layer 3 interface | Konfiguracja interfejsu Layer 3 na fizycznym porcie, LAG, interfejsie VLAN lub interfejsie loopback |
| Classless Interdomain Routing (CIDR) | Wsparcie dla CIDR |
| Dynamic Host Configuration Protocol (DHCP) relay at Layer 3 | Przekazywanie ruchu DHCP przez domeny IP |
| User Datagram Protocol (UDP) relay | Przekazywanie informacji rozgłoszeniowej przez domeny Layer 3 dla wykrywania aplikacji lub przekazywania pakietów BootP/DHCP |
| Zabezpieczenia | |
| Secure Sockets Layer (SSL) | Szyfruje cały ruch HTTPS, umożliwiając bezpieczny dostęp do GUI zarządzania w przeglądarce |
| Protokół SSH | SSH to bezpieczna alternatywa dla ruchu Telnet. Kopiowanie bezpieczne (SCP) także korzysta z SSH. Obsługiwane są wersje SSH v1 i v2. |
| IEEE 802.1X (rola uwierzytelniającego) | Uwierzytelnianie RADIUS, VLAN dla gościa, tryb jedno/multi-host, sesje jedno/multi |
| STP loopback guard | Zapewnia dodatkową ochronę przed pętlami na warstwie 2 (pętle STP) |
| Secure Core Technology (SCT) | Zabezpiecza, aby switch otrzymywał i przetwarzał ruch zarządzania i protokołów niezależnie od natężenia ruchu |
| Secure Sensitive Data (SSD) | Mechanizm bezpiecznego zarządzania poufnymi danymi (np. hasłami, kluczami) na switchu, ich przesyłania do innych urządzeń i automatycznej konfiguracji w sposób bezpieczny. Dostęp do wyświetlania danych jako tekst czy zaszyfrowanych ustala użytkownik na podstawie poziomu dostępu i metody dostępu |
| Trustworthy systems | Systemy godne zaufania zapewniają bardzo bezpieczną podstawę produktów Cisco
Obrona w czasie działania (Executable Space Protection [X-Space], Address Space Layout Randomization [ASLR], Wbudowana kontrola rozmiaru obiektów [BOSC]) |
| Port security | Możliwość blokowania MAC adresów źródłowych do portów i limitowania liczby poznanych MAC-ów |
| RADIUS | Wsparcie dla uwierzytelniania RADIUS dla dostępu zarządzania. Switch działa jako klient |
| Storm control | Broadcast, multicast, nieznany unicast |
| DoS prevention | Zapobieganie atakom DoS |
| Multiple user privilege levels in CLI | Poziomy uprawnień 1, 7 i 15 |
| ACLs | Wsparcie dla do 512 reguł
Zakładanie lub limitowanie tempem na podstawie MAC źródłowego i docelowego, VLAN ID, IPv4 lub IPv6, etykiety przepływu IPv6, protokołu, portu, DSCP/IP precendence, portów TCP/UDP, priorytetu 802.1p, typu Ethernet, pakietów ICMP, pakietów IGMP, flagi TCP; można stosować ACL na wejściu i wyjściu Wspierane ACL na podstawie czasu |
| Quality of service | |
| Poziomy priorytetu | 8 kolejek sprzętowych |
| Scheduling | Priorytetowa kolejka z schedulerem Weighted Round-Robin (WRR) oparta na DSCP i klasie usług (802.1p/CoS) |
| Class of service | Portowa, oparta na VLAN 802.1p, IPv4/IPv6 IP precedence/Type of Service (ToS)/DSCP, Differentiated Services (DiffServ), klasyfikacja i re-marking ACL, zaufane QoS |
| Rate limiting | Policery wejściowe, wyjściowe kształtujące i kontrola pasma na per VLAN, port oraz na podstawie przepływu |
| Congestion avoidance | Wymagana jest algorytm unikania zatłoczenia TCP, aby ograniczyć i zapobiec globalnej synchronizacji utraty TCP |
| Standards | |
| Standards | IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab 1000BASE-T Gigabit Ethernet, IEEE 802.3ad Link Aggregation Control Protocol, IEEE 802.3z Gigabit Ethernet, IEEE 802.3x Flow Control, IEEE 802.3 ad LACP, IEEE 802.1D (STP), IEEE 802.1Q/p VLAN, IEEE 802.1w RSTP, IEEE 802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, RFC 768, RFC 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 879, RFC 896, RFC 826, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 920, RFC 922, RFC 950, RFC 951, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1213, RFC 1215, RFC 1286, RFC 1350, RFC 1442, RFC 1451, RFC 1493, RFC 1533, RFC 1541, RFC 1542, RFC 1573, RFC 1624, RFC 1643, RFC 1700, RFC 1757, RFC 1867, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2030, RFC 2131, RFC 2132, RFC 2233, RFC 2576, RFC 2616, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 3164, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 3416, RFC 4330 |
| IPv6 | |
| IPv6 | Host mode IPv6
IPv6 over Ethernet Duplex IPv6/IPv4 Neighbor Discovery Protocol (ND) dla IPv6 Auto-konfiguracja adresów bezstanowych IPv6 Wykrywanie maksymalnego rozmiaru jednostki transmisji (MTU) Wykrywanie duplikatów adresów (DAD) ICMPv6 IPv6 przez sieć IPv4 z obsługą Intrasite Automatic Tunnel Addressing Protocol (ISATAP) |
| IPv6 QoS | Priorytetuje pakiety IPv6 w sprzęcie |
| IPv6 ACL | Odrzuca lub ogranicza szybkość pakietów IPv6 w sprzęcie |
| Multicast Listener Discovery (MLD v1/2) snooping | Dostarcza pakiety multicast IPv6 tylko do wymaganych odbiorców |
| IPv6 applications | WWW/SSL, serwer Telnet/SSH, Ping, Traceroute, Simple Network Time Protocol (SNTP), Trivial File Transfer Protocol (TFTP), Simple Network Management Protocol (SNMP), RADIUS, Syslog, klient DNS, klient DHCP, automatyczna konfiguracja DHCP |
| IPv6 RFCs supported | RFC 4443 (zastępuje RFC 2463): ICMPv6
RFC 4291 (zastępuje RFC 3513): architektura adresów IPv6 RFC 4291: architektura adresowania IPv6 RFC 2460: specyfikacja IPv6 RFC 4861 (zastępuje RFC 2461): neighbor discovery dla IPv6 RFC 4862 (zastępuje RFC 2462): bezstanowa automatyczna konfiguracja adresów IPv6 RFC 1981: wykrywanie MTU ścieżki RFC 4007: architektura adresów IPv6 z zakresem RFC 3484: domyślny mechanizm wyboru adresu RFC 5214 (zastępuje RFC 4214): tunelowanie ISATAP RFC 4293: MIB IPv6: konwencje tekstowe i grupa ogólna RFC 3595: konwencje tekstowe dla IPv6 flow label |
| Zarządzanie | |
| Cisco Business Dashboard | Wsparcie dla zintegrowanego sondowania dla Cisco Business Dashboard działającego na switchu. Eliminacja konieczności konfigurowania osobnego sprzętu lub maszyny wirtualnej na miejscu dla sondy Cisco Business Dashboard |
| Cisco Business mobile app | Aplikacja mobilna dla Cisco Business switch i produktów bezprzewodowych. Pomaga ustawić lokalną sieć w kilka minut i zapewnia łatwe zarządzanie na wyciągnięcie ręki. |
| Cisco Network Plug and Play (PnP) agent | Rozwiązanie Cisco Network PnP zapewnia prostą, bezpieczną, zjednoczoną i zintegrowaną ofertę ułatwiającą wdrażanie nowych urządzeń oddziałów lub kampusu, lub aktualizacje konfiguracji istniejącej sieci. Zapewnia zintegrowane podejście do konfiguracji routerów, switchów i urządzeń bezprzewodowych Cisco z niemal bezdotykowym wdrożeniem.
Wspiera Cisco PnP Connect |
| Web user interface | Wbudowane narzędzie konfiguracji switcha do łatwej konfiguracji poprzez przeglądarkę (HTTP/HTTPS). Wspiera konfigurację, kreatory, pulpit systemu, konserwację systemu i monitorowanie
Podstawowy i zaawansowany tryb dla maksymalnej wydajności operacyjnej |
| SNMP | Wersje SNMP 1, 2c i 3 z obsługą trapów, oraz SNMP v3 User-Based Security Model (USM) |
| Remote Monitoring (RMON) | Zintegrowany agent RMON obsługuje 4 grupy RMON (historia, statystyki, alarmy i zdarzenia) dla ulepszonego zarządzania ruchem, monitorowania i analizy |
| IPv4 and IPv6 dual stack | Współistnienie obu stosów protokołów dla ułatwienia migracji |
| Firmware upgrade | Aktualizacja przez przeglądarkę internetową (HTTP/HTTPS) i TFTP oraz aktualizacja przez SCP działający na SSH
Dwa obrazy dla odporności na awarie podczas aktualizacji firmware |
| Port mirroring | Ruch na porcie może być mirrorowany na inny port do analizy narzędziami sieciowymi lub sondą RMON. Do 4 portów źródłowych można mirrorować do jednego portu docelowego |
| VLAN mirroring | Ruch z VLAN-u może być mirrorowany do portu do analizy narzędziami sieciowymi lub sondą RMON. Do 4 VLAN-ów źródłowych można mirrorować do jednego portu docelowego |
| DHCP (opcje 12, 59, 60, 66, 67, 125, 129, i 150) | Opcje DHCP umożliwiają ścisłą kontrolę z centralnego punktu (serwera DHCP) w celu uzyskania adresu IP, automatycznej konfiguracji (z pobieraniem konfiguracji i obrazów), przekazywania DHCP relay oraz nazwy hosta |
| Secure Copy (SCP) | Bezpiecznie przesyła pliki do i z switcha |
| Auto-configuration with SCP file download | Umożliwia masowe wdrażanie z ochroną poufnych danych |
| Text-editable configurations | Pliki konfiguracyjne można edytować za pomocą edytora tekstu i pobierać do innego switcha, co ułatwia masowe wdrażanie |
| Smartports | Uproszczona konfiguracja funkcji QoS i zabezpieczeń |
| Auto Smartports | Automatycznie stosuje inteligencję dostarczaną przez role Smartports do portu na podstawie wykrytych urządzeń przez Cisco Discovery Protocol lub LLDP-MED. Ułatwia to wdrożenia bezdotykowe |
| Text view CLI | Skryptowalny CLI. Obsługuje pełny CLI oraz CLI oparty na menu. Obsługiwane poziomy uprawnień użytkownika 1, 7 i 15 dla CLI |
| Localization | Lokalizacja GUI i dokumentacji w wielu językach |
| Login banner | Możliwość konfiguracji wielu banerów dla WWW i CLI |
| Other management | Traceroute, zarządzanie pojedynczym IP, HTTP/HTTPS, RADIUS, port mirroring, aktualizacja TFTP, klient DHCP, SNTP, diagnostyka kabli, Ping, syslog, klient Telnet (z obsługą SSH), automatyczna synchronizacja czasu z systemem zarządzającym |
| Green (power efficiency) | |
| Energy detect | Automatycznie wyłącza zasilanie na porcie RJ-45, gdy link zostanie rozłączony. Tryb aktywny jest wznawiany bez utraty pakietów, gdy switch wykryje, że link jest aktywny |
| Cable length detection | Dostosowuje siłę sygnału w zależności od długości kabla. Ogranicza zużycie energii dla krótszych kabli |
| EEE compliant (802.3az) | Obsługuje IEEE 802.3az na wszystkich portach Gigabit Ethernet z przewodami |
| Disable port LEDs | Diody LED mogą być ręcznie wyłączone, aby oszczędzać energię |
| Time-based port operation | Aktywacja lub dezaktywacja portu w oparciu o zaplanowany harmonogram (gdy port jest administracyjnie włączony) |
| Time-based PoE | PoE może być włączone lub wyłączone w oparciu o zaplanowany harmonogram, aby oszczędzać energię |
| Perpetual PoE | Zapewnia zasilanie PoE podłączonym urządzeniom podczas restartu urządzenia |
| General | |
| Jumbo frames | Rozmiar ramki do 9000 bajtów. Domyślny MTU to 2000 bajtów |
| MAC table | 8000 adresów |
| Chip guard | Wykrywa próby manipulacji i reaguje podczas uruchamiania |
| Boot integrity | Widoczność integralności bootowania pozwala na dostęp do informacji o tożsamości platformy Cisco i integralności oprogramowania |
| Discovery | |
| Bonjour | Przełącznik reklamuje się za pomocą protokołu Bonjour |
| Link Layer Discovery Protocol (LLDP) (802.1ab) z rozszerzeniami LLDP-Media Endpoint Discovery (MED) | LLDP umożliwia przełącznikowi reklamowanie swojej identyfikacji, konfiguracji i możliwości sąsiednim urządzeniom, które przechowują dane w MIB. LLDP-MED jest ulepszeniem LLDP, które dodaje rozszerzenia niezbędne dla telefonów IP |
| Cisco Discovery Protocol | Przełącznik reklamuje się za pomocą Cisco Discovery Protocol. Uczy się także podłączonego urządzenia i jego cech za pomocą Cisco Discovery Protocol |
| Power over Ethernet (PoE) | |
| 802.3at PoE+ i 802.3af PoE dostarczane przez dowolny port RJ-45 w wyznaczonym zakresie mocy | Poniższe switche obsługują 802.3at PoE+, 802.3af i Prestandardowe PoE Cisco (legacy). Maksymalna moc 30,0 W na port Gigabit Ethernet, aż do wyczerpania budżetu PoE. Całkowita dostępna moc dla PoE na switcha jest następująca: |
| Power dedicated to PoE | 375 W |
| Number of ports that support PoE | 48 |
| Hardware | |
| Power consumption (worst case) | |
| System power consumption | 110V=44.81W
220V=43.93W |
| Power consumption (with PoE) | 110V=450.65W
220V=437.14W |
| Heat dissipation (BTU/hr) | 1537.68 |
| Idle Power | 110V=21.03W
220V=20.68W |
| Ports | |
| Total system ports | 52x Gigabit Ethernet |
| RJ-45 ports | 48x Gigabit Ethernet |
| Combo ports (RJ-45 + Small Form-Factor Pluggable [SFP]) | 4x SFP |
| USB port | Port USB typu C na przednim panelu przełącznika do łatwego zarządzania plikami i obrazami, a także port konsoli |
| Buttons | Przycisk reset |
| Cabling type | Nieekranowany skręcony parzysty kabel kategorii 5e lub lepszy dla 1000BASE-T |
| LEDs | System, Link/Act, PoE, Speed |
| Flash | 512 MB |
| CPU | Duplexowy ARM o taktowaniu 1,4 GHz |
| DRAM | 1 GB DDR4 |
| Packet buffer | Wszystkie liczby są sumą dla wszystkich portów, ponieważ bufory są dynamicznie dzielone.
3 MB |
| Supported SFP/SFP+ modules | MGBSX1
MGBLH1 MGBLX1 MGBT1 GLC-SX-MMD GLC-LH-SMD GLC-BX-U GLC-BX-D GLC-TE |
| Environmental | |
| Unit dimensions (W x D x H) | 445 x 350 x 44 mm (17.5 x 13.78 x 1.73 cal) |
| Unit weight | 5,43 kg (11,97 lb) |
| Power | 100 do 240 V, 50 do 60 Hz, wbudowane |
| Certifications | UL (UL 62368), CSA (CSA 22.2), znak CE, FCC Part 15 (CFR 47) Klasa A |
| Operating temperature | Od 32°C do 50°C (0°F do 122°F) |
| Storage temperature | Od -25°C do 70°C (-13°F do 158°F) |
| Operating humidity | 10% do 90%, wilgotność względna, bez kondensacji |
| Storage humidity | 10% do 90%, wilgotność względna, bez kondensacji |
| Acoustic noise and mean time between failures (MTBF) | |
| Fan (number) | 1 |
| Acoustic noise | 25°C: 37,3 dBA |
| MTBF at 25°C (hours) | 856,329 |
| Warranty | Ograniczona dożywotnia |
| Package contents | |
| Switch Cisco Catalyst 1200 Series | |
| Kabel zasilający | |
| Zestaw montażowy | |
| Karta wskaźnikowa | |
| Minimum requirements | |
| Przeglądarka internetowa: Chrome, Firefox, Edge, Safari | |
| Kabel sieciowy Ethernet kategorii 5e lub lepszy | |
| Zainstalowany TCP/IP, sterownik sieciowy i system operacyjny sieci (np. Microsoft Windows, Linux, Mac OS X) |
Opis produktu został przetłumaczony przez sztuczną inteligencję i może zawierać nieścisłości.
Specyfikacje techniczne
- Funkce: VLAN (virtual local area network)
- Podporované standardy PoE: 802.3at
- Funkce: DHCP snooping
- Funkce: QoS (Quality of service)
- Funkce: L3
- Podporované standardy PoE: 802.3af
- Funkce: Web management/Smart switch
- Funkce: PoE (Power over ethernet)
- Funkce: L2
- Ventilátor: Ano
- Wygląd: Rack mounted 19"
- Technologia: Gigabit ethernet + Gigabit optika
- Zarządzanie: Web
- Zarządzanie: SNMP/RMON
- Počet portů LAN: 48
- Přenosová rychlost LAN (Mb/s): 1000
- Właściwości przełączniki: Technologia POE
- PoE budget (W): 375
- Počet SFP portů: 4
- Maximální počet portů: 52
- Počet PoE+ portů: 48